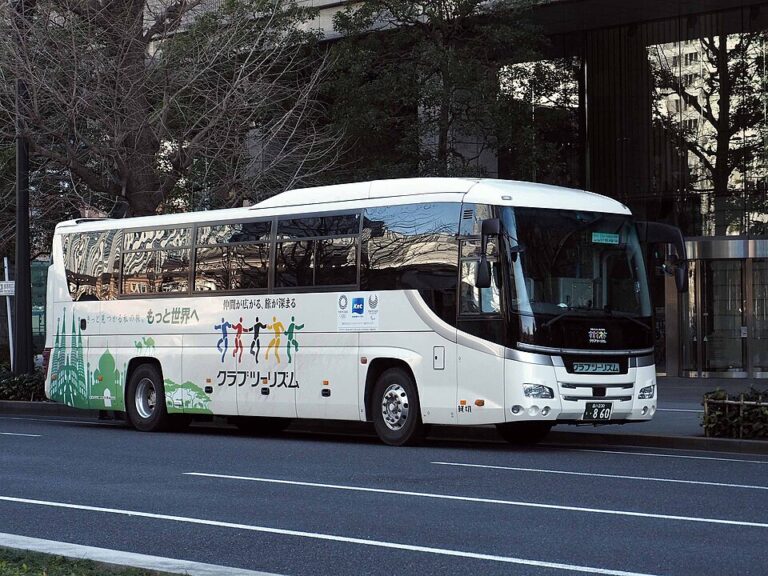
ภาพแฟ้มรถของ km Kanko Bus ที่ใช้สำหรับทัวร์คลับทัวริซึมในโตเกียว ปี 2020
คลับทัวริซึม บริษัทท่องเที่ยวญี่ปุ่น ระบุว่าข้อมูลสมาชิกระบบจองออนไลน์ราว 4.32 ล้านรายการอาจรั่วไหลจากการเข้าถึงเซิร์ฟเวอร์โดยไม่ได้รับอนุญาต พร้อมเตือนผู้ใช้ให้ระวังอีเมลและข้อความ SMS ที่แอบอ้างชื่อบริษัท
ข้อมูลใดอยู่ในขอบเขต
คลับทัวริซึมระบุในประกาศฉบับแรกวันที่ 31 ตุลาคมว่า ตรวจพบการเข้าถึงโดยไม่ได้รับอนุญาตเมื่อเวลา 05.45 น. วันที่ 30 ตุลาคม ตามเวลาญี่ปุ่น และการตรวจสอบพบความเป็นไปได้ว่าข้อมูลลูกค้าบางส่วนอาจรั่วไหล
ข้อมูลที่เกี่ยวข้องเป็นข้อมูลของผู้ลงทะเบียนสมาชิกในระบบจองทางอินเทอร์เน็ต ประมาณ 4.32 ล้านรายการ โดยรายการข้อมูลที่บริษัทระบุ ได้แก่ ชื่อ สัญชาติ เพศ วันเกิด อายุ ที่อยู่ เบอร์โทรศัพท์ อีเมล รหัสสมาชิก และข้อมูลติดต่อฉุกเฉิน จำนวนดังกล่าวเป็นจำนวนรายการในขอบเขตที่อาจได้รับผลกระทบ
จังหวัดชิมาเนะ ระบุวันที่ 2 พฤศจิกายนว่า ข้อมูลผู้สมัครทัวร์ชมวัฒนธรรมโบราณที่บริษัทรับจัดให้จังหวัดราว 150 รายการอาจรั่วไหลเช่นกัน โดยประกาศไม่ได้ระบุว่าจำนวนนี้อยู่ในยอด 4.32 ล้านรายการหรือแยกต่างหาก
บริษัทระบุว่ารหัสผ่านเข้าสู่ระบบ ข้อมูลหนังสือเดินทาง บัตรเครดิต และเลขบัญชีธนาคารไม่รวมอยู่ในข้อมูลชุดนี้ และระบุว่าข้อมูลของลูกค้าที่ไม่เคยสมัครสมาชิกออนไลน์ไม่ได้รับผลกระทบ
ระวังข้อความแอบอ้าง
ในประกาศแยกวันที่ 1 พฤศจิกายน บริษัทระบุว่าได้รับข้อมูลเกี่ยวกับอีเมลและ SMS ที่แอบอ้างชื่อบริษัทหรือผู้เกี่ยวข้อง โดยข้อความบางฉบับอาจนำไปยังเว็บไซต์ปลอมหรือขอข้อมูลส่วนตัว รหัสผ่าน และข้อมูลบัตรเครดิต ประกาศไม่ได้ระบุว่าผู้ส่งนำข้อมูลจากเหตุเข้าถึงระบบครั้งนี้มาใช้หรือไม่
บริษัทกล่าวว่าจะไม่ส่งอีเมล SMS หรือ LINE เพื่อให้ลูกค้ากรอกรหัสผ่าน ข้อมูลยืนยันตัวตน หรือข้อมูลบัตรผ่านลิงก์ และแนะนำให้ผู้ได้รับข้อความที่ไม่คุ้นเคยหลีกเลี่ยงการกดลิงก์หรือเปิดไฟล์แนบ หากสงสัยให้ตรวจสอบผ่านช่องทางทางการของบริษัท นอกจากนี้ บริษัทแนะนำให้ผู้ที่ใช้รหัสผ่านเดียวกันกับบริการอื่นพิจารณาเปลี่ยนรหัส และเปิดการยืนยันตัวตนหลายปัจจัยเมื่อบริการนั้นรองรับ
บริษัทระบุในประกาศฉบับแรกว่าได้แยกเซิร์ฟเวอร์ที่ถูกเข้าถึงและตัดการสื่อสารจากต้นทางของการโจมตี พร้อมระงับเว็บไซต์เพื่อป้องกันความเสียหายเพิ่มเติมและตรวจสอบ โดยจะทยอยติดต่อผู้ที่ข้อมูลอาจรั่วไหล และประสานตำรวจกับหน่วยงานที่เกี่ยวข้อง
คลิป TV Tokyo รายงานข้อมูลที่อาจรั่วไหล
TV Tokyo รายงานประกาศข้อมูลสมาชิกที่อาจรั่วไหลและประเภทข้อมูลที่บริษัทระบุ
ที่มาของคลิป: テレ東BIZ ダイジェスト
แหล่งข้อมูล
เครดิตภาพ
เครดิตภาพ: Comyu / Club Tourism tour bus in Marunouchi — Wikimedia Commons · CC BY-SA 4.0 · ใช้ภาพย่อจาก Wikimedia Commons ระบบเว็บอาจครอปเพิ่มเติมตามกรอบแสดงผล ภาพดัดแปลงใช้ CC BY-SA 4.0